Ledger: ชิปสอดแนมในกระเป๋า CryptoBilis ส่งคีย์ผ่านเครือข่ายมือถือ
Ledger ระบุว่าฮาร์ดแวร์แบบซ่อนเร้นภายในอุปกรณ์ที่ขายโดย CryptoBilis อ่าน recovery phrase จากหน้าจอและส่งให้ผู้โจมตีผ่าน LTE บริษัทเรียกการขโมยนี้ว่าการโจมตีในห่วงโซ่อุปทานเชิงกายภาพ ไม่ใช่การเจาะระบบซอฟต์แวร์
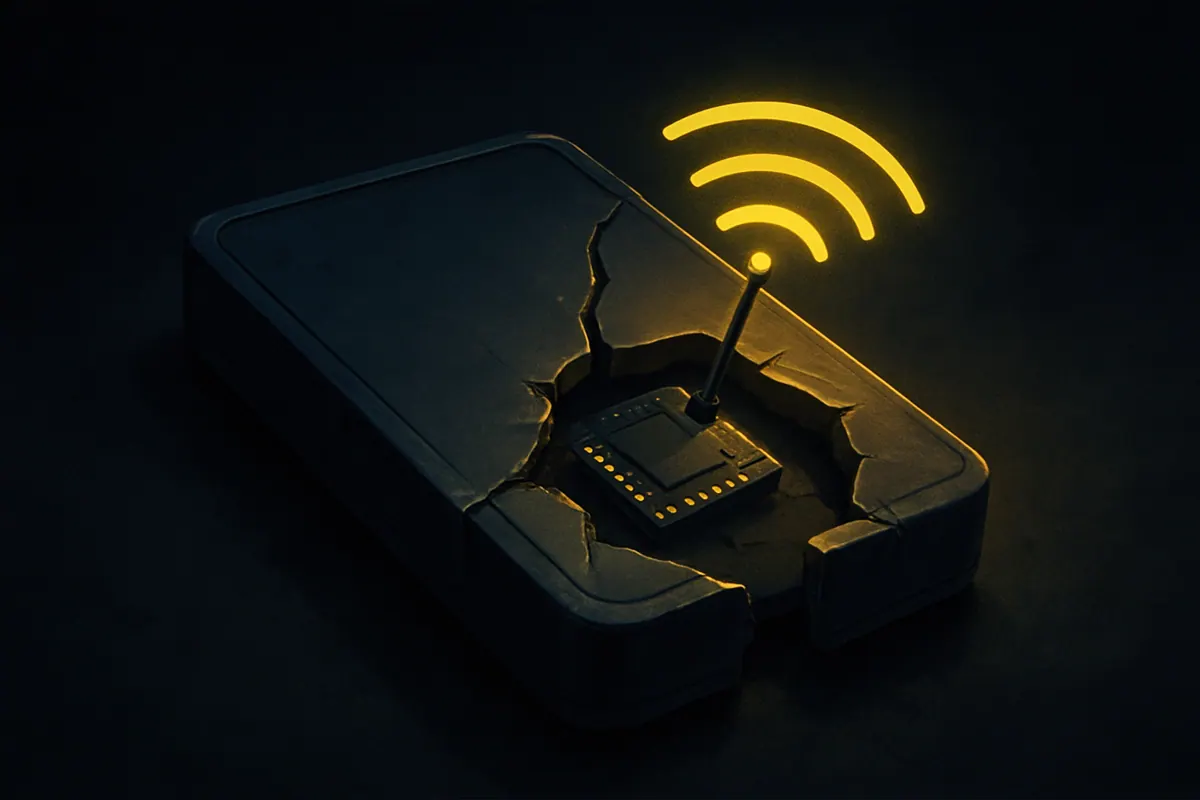
Ledger ระบุว่าอุปกรณ์ฝังตัวแบบซ่อนเร้นในอุปกรณ์ Ledger บางรุ่นที่ขายโดย CryptoBilis คว้า recovery phrase แบบ 24 คำ ของผู้ใช้จากหน้าจอและส่งผ่านเครือข่ายมือถือ นักวิจัย onchain ระบุว่าอาจมีกระเป๋ามากกว่า 300 ใบสูญเสียเงินสูงสุดถึง $93.2 ล้าน
อุปกรณ์ Ledger ที่ขายโดย CryptoBilis มีของแถมแสบ ๆ ตามข้อมูลของ Ledger: ชิปแบบซ่อนเร้นที่คอยมองหน้าจอและแอบส่ง seed phrase ของคุณออกไป บริษัทให้คำชี้แจงสาธารณะครั้งแรกเมื่อวันอังคารบน X
สายลับในกล่อง
Ledger กล่าวว่าอุปกรณ์ฝังตัวนั้นอยู่ภายในตัวเครื่อง เมื่อผู้ใช้เริ่มต้นใช้งาน signer และ recovery phrase ปรากฏบนหน้าจอ ไมโครคอนโทรลเลอร์ของชิปก็จดจำและถอดรหัสคำเหล่านั้น จากนั้นส่งผ่าน LTE โดยใช้ eSIM recovery phrase คือกุญแจหลักของกระเป๋าคริปโต ใครก็ตามที่มีมันสามารถสร้างกระเป๋าขึ้นใหม่ที่อื่นและย้ายเงินได้โดยไม่ต้องมีอุปกรณ์ Ledger ตัวจริง
Ledger กล่าวว่าอุปกรณ์ฝังตัวไม่ได้แก้ไข secure element ของอุปกรณ์ ระบบปฏิบัติการ ธุรกรรม หรือลายเซ็นใด ๆ บริษัทเรียกการขโมยเหล่านี้ว่าการโจมตีในห่วงโซ่อุปทานเชิงกายภาพ มากกว่าจะเป็นการเจาะซอฟต์แวร์หรือระบบภายในของ Ledger
ความเสียหาย
Ledger กล่าวว่าบริษัทตรวจสอบยืนยันแล้วว่า signer ที่ได้รับผลกระทบหนึ่งเครื่องมีอุปกรณ์ฝังตัวที่ไม่ได้รับอนุญาต และความสูญเสียที่ยืนยันแล้วทุกรายในเหตุการณ์วันที่ 9 ต.ค. เกี่ยวข้องกับอุปกรณ์ที่ขายโดย CryptoBilis บริษัทยังไม่ได้ยืนยันจำนวนเหยื่อทั้งหมดหรือมูลค่าที่ถูกขโมย นักวิจัย onchain ประเมินความสูญเสียสูงสุดถึง $93.2 ล้านในกระเป๋ามากกว่า 300 ใบ Tether อายัด $10 ล้านใน USDT ของตนที่เกี่ยวข้องกับการขโมย Ledger กล่าวว่า CryptoBilis หยุดขาย signer ของ Ledger แล้ว
สรุปคือ: Ledger กล่าวว่าลูกค้าที่ซื้อจาก CryptoBilis ไม่ควรเริ่มต้นใช้งานอุปกรณ์ หากคุณใช้ไปแล้ว ให้ย้ายสินทรัพย์ไปยังอุปกรณ์ใหม่ที่มี recovery phrase ที่สร้างขึ้นใหม่
สรุปโดย Oh Cannot จากรายงานต้นฉบับของ CoinDesk ไม่ใช่คำแนะนำทางการเงิน แปลจากภาษาอังกฤษด้วย AI อ่านฉบับภาษาอังกฤษ.